05.11.2026

- Аналитика
- Цифровой рубль — это безопасно
05.11.2026Аналитика, Технологии
Цифровой рубль — это безопасно
Цифровой рубль — это новая масштабная платежно-банковская система, где безопасность возведена в абсолют. При этом удобство пользователей не идет в ущерб жесткому контролю над IT-процессами
Проект цифрового рубля (ЦР) по значимости сравнивают с запуском платежной системы «МИР» и СБП, а его реализация стала возможной только благодаря масштабной совместной работе Банка России, ФСБ, ФСТЭК и Ассоциации Финтех (АФТ).
Три столпа цифрового рубля
Какие первые выводы можно сделать о ходе проекта с точки зрения кибербезопасности? Масса полезных инсайтов была раскрыта представителями регуляторов в ходе Пятой межотраслевой конференции по регуляторике в сфере ИБ, организованной Ассоциацией пользователей стандартов по информационной безопасности АБИСС 13 октября 2026 года в Москве.
Андрей Елистратов, заместитель начальника управления методологии и стандартизации ИБ и киберустойчивости ДИБ Банка России, назвал три важнейших, с точки зрения финансового регулятора, достижения, которые, собственно, и позволили запустить проект и быть готовыми к его масштабированию.
- Автоматизация выпуска сертификатов для пользователей. Для масштабирования ЦР при массовом запуске были разработаны специальные требования и уже реализованы два-три готовых решения для автоматизированного выпуска сертификатов с использованием ЕСИА и других инструментов, что позволило преодолеть непреодолимый барьер ручного выпуска.
- Использование высоких классов средства криптографической защиты информации (СКЗИ) для интерпретируемых языков программирования. Это важно, поскольку и коммерческие банки, и сам ЦБ активно применяют интерпретируемые языки программирования (например, Python или JavaScript) для создания и обновления ДБО, что позволяет быстро внедрять новые функции. СКЗИ (сертифицированные средства криптографической защиты информации), которые обеспечивают безопасность данных, изначально не поддерживали работу с такими языками.
- Оценка влияния банковского ПО на СКЗИ и контроль изменений. Банковские приложения обновляются раз в 2–4 недели, поэтому классическая процедура полной оценки влияния на СКЗИ не позволяла выдерживать такие темпы внедрения и поддержки. Для решения этой проблемы был согласован с регулятором системный подход: проводится одна полная оценка, а затем только осуществляются контроль изменений и лабораторная проверка новых элементов ПО. Это существенно ускорило процесс внедрения и поддержки ЦР в банках, позволив быстро реагировать на обновления без потери уровня безопасности.
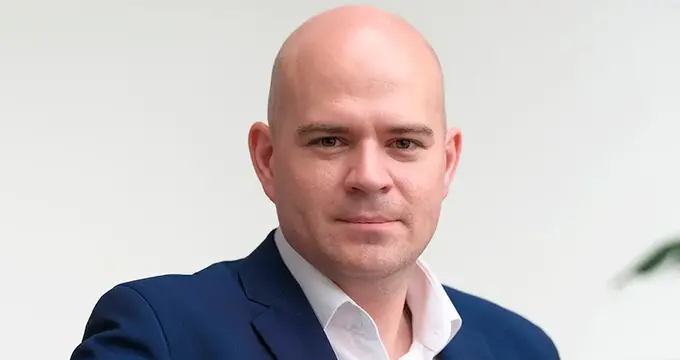
Андрей Елистратов (ЦБ). Фото: АБИСС
Таким образом, ключевой сложностями реализации проекта для всех участников — Банка России, банков-участников и разработчиков софтверных решений — стали необходимость доработки ДБО и АБС, а также формирование компетенций по работе с отечественными средствами защиты информации, которыми на момент старта проекта обладали далеко не все.
Что все это значит?
Что касается первый двух пунктов, то их значение еще предстоит оценить как вендорам, так и пользователям платформы ЦР, а также разработчикам систем на базе ИИ, где интерпретируемые языки типа Python уже давно стали стандартом де-факто.
А вот что касается, казалось бы, сугубо инженерного тезиса «Оценка влияния банковского ПО на СКЗИ…», то те, кто давно следил за событиями, могут оценить достигнутые результаты.
Например, Герман Зубарев, зампред Банка России, еще на FINOPOLIS`2024 образно пояснил смысл действующих сегодня стоп-факторов внедрения криптографии: «К сожалению, хотя эта дисциплина имеет мощную отечественную школу и крепкие корни, она приобрела у топ-менеджеров банков негативную репутацию в силу своей крайней зарегулированности. До сих пор у многих руководителей эта тема ассоциируется со шпионами, радисткой Кэт, связистами, тянущими провода под пулями врага, и т.д. Лучше уж стразу в Бастилию, чем этот ваш новый криптомодуль».
Сказано это было в связи с необходимостью решить задачу ускорения выдачи необходимых документов ФСБ с девяти месяцев до нескольких недель. При этом требовалось наладить механизм доставки СКЗИ до сотен миллионов мобильных телефонов, а также учет этих модулей в соответствующих органах.
Уже тогда Банку России и ФСБ удалось внедрить «специальный выделенный порядок оценки влияния». Теперь разработчик сам доказывает корректность встраивания криптографии в банковское приложение по регламенту ФСБ. Он предоставляет испытательной лаборатории описание всего цикла безопасной разработки и гарантирует, что в ПО невозможно внести несанкционированные изменения, а все интерфейсы взаимодействия с СКЗИ строго выверены.
В этом случае появляется возможность все последующие изменения (в первый раз все равно ПО должно пройти полный цикл анализа) провести через лабораторию гораздо быстрее, вплоть до одной-двух недель.
Все это стало сменой парадигмы подхода к оценке влияния ПО на СКЗИ и открыло финтеху дверь к широчайшим возможностям современной криптографии как фундамента нового бизнеса.
Советы регуляторов
На упомянутой выше конференции АБИСС Алексей Петров, начальник экспертного подразделения ФСБ, заявил финансистам: «Лаборатории плохого не посоветуют».
Алексей Петров (ФСБ). Фото: АБИСС
Эксперты расценили эти слова как успех нового порядка оценки влияния, но с некоторыми нюансами. По словам спикера, основной проблемой первой волны стало недопонимание между банками и лабораториями, оценивавшими корректность встраивания. Смысл рекомендации — в том, что участникам второй волны необходимо слушать и слышать экспертов, а не пытаться навязать свое видение.
ФСБ и Банк России настаивают: необходимо делать все правильно, а не так, как быстрее и удобнее, поскольку контроль и надзор за выполнением требований осуществляют именно ФСБ и ФСТЭК в пределах их полномочий.
Еще один совет банкиры получили от Елены Торбенко, начальника управления ФСТЭК, которая вывела главный закон российского финтеха: «“Безопасник” плохого не посоветует, но и хорошего не разрешит». Очевидно, она имела в виду то, что безопасность часто идет вразрез с удобством, скоростью и прибылью. А вот «безопасник» не разрешит запустить продукт быстрее, если это создаст дыру в защите.
Елена Торбенко (ФСТЭК). Фото: АБИСС
Второе, что посоветовала эксперт: «Не надо утаивать информацию от регулятора. Сейчас у нас математика не сходится: количество банков, заявивших о создании сегментов КИИ цифрового рубля, не совпадает с количеством реально подключенных. Совет здесь один — быть прозрачными перед ФСТЭК и ФСБ, так как создаваемые объекты подлежат обязательному контролю».