



30.10.2026

- Аналитика
- Инфофорум-2018 завершил свою работу
15.02.2018Аналитика
Инфофорум-2018 завершил свою работу
1–2 февраля 2018 года в Москве состоялся 20-й Большой Национальный форум информационной безопасности «Инфофорум-2018»
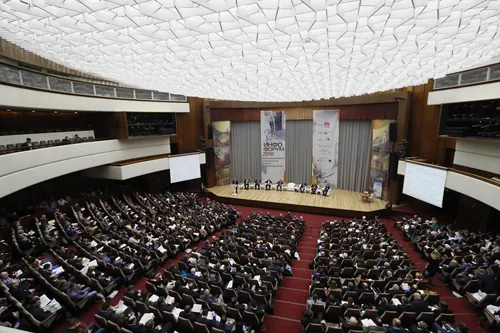
Лейтмотив Инфофорума-2018 – Информационная безопасности России в цифровую эпоху. И такой выбор был сделан не случайно: в условиях цифровой экономики бесперебойное функционирование государственных и частных информационных систем, критической информационной инфраструктуры, телекоммуникационных сетей, а также стабильная работа Интернета, защищенность корпоративных и персональных данных станут залогом стабильного развития экономики и безопасности государства в целом.
Форум открылся пленарным заседанием «Информационная безопасность России в цифровую эпоху». Первый заместитель Председателя Комитета Государственной Думы ФС РФ по безопасности и противодействию коррупции, сопредседатель Оргкомитета Инфофорума Эрнест Валеев в своем приветственном выступлении отметил: «Ни для кого не секрет, что глобальная информационная инфраструктура все чаще применяется для развития экономики, социальной и политической сфер. Это, в свою очередь, приводит к увеличению влияния информационных технологий на жизнь людей, а также к росту масштабов угроз в случае злонамеренного или враждебного использования таких технологий. Применение ИКТ в качестве инструмента политического противоборства может привести к значительному ущербу для экономики государства и даже дестабилизировать социально-политическую обстановку в обществе. При таких обстоятельствах устойчивое функционирование информационной инфраструктуры России является необходимым условием для эффективного социально-экономического развития страны и обеспечения ее безопасности».
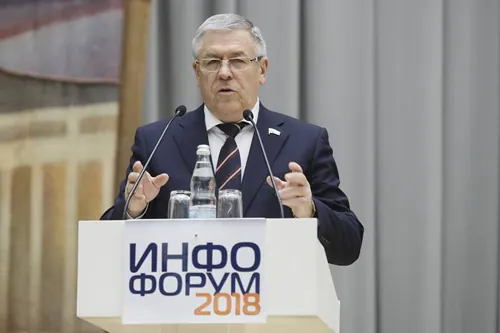
Эрнест Валеев, Госдума РФ. Фото: Оргкомитет
Секретарь Совета Безопасности РФ, председатель Межведомственной комиссии по информационной безопасности Олег Храмов также отметил всевозрастающую роль обеспечения информационной безопасности. «Внедрение информационных технологий во все сферы жизни общества и государства порождает новые вызовы и угрозы. Своевременный ответ на эти угрозы является гарантом доверия к инновациям, связанным с всеобъемлющей информатизацией нашей жизни», — подчеркнул он.
Председатель комитета Госдумы по информационной политике, IТ и связи Леонид Левин, выразил мнение, что нынешний год станет прорывным в реализации принятой правительством в 2017 году программы развития цифровой экономики в стране. В планах Правительства РФ внести на рассмотрение Госдумы более 50 законопроектов, направленных на обеспечение процесса построения цифровой экономики. Особое место в этой программе занимает направление информационной безопасности, включающее защиту личности, учет национальных интересов в международных документах по теме информационной безопасности, экспорт в сфере информационной безопасности, создание системы повышения информационной грамотности граждан.

Леонид Левин, Госдума РФ. Фото: Оргкомитет
Сенатор Ольга Тимофеева, принимавшая участие в Инфофоруме-2018, прокомментировала: «Переход на цифровую экономику требует новых подходов к обеспечению информационной безопасности, которая в наши дни тесно связана с защитой государственного суверенитета. Это проблема международная, а одна из стратегических задач для нашей страны — постепенное замещение импортных средств обеспечения кибербезопасности отечественным оборудованием», — отметила законодатель. В этой связи обеспечение информационной безопасности является одним из приоритетов совершенствования законодательства в этой сфере, заявила Тимофеева, напомнив о действующем с 1 января Федеральном законе «О безопасности критической информационной инфраструктуры Российской Федерации».
Ольга Тимофеева, сенатор. Фото: Оргкомитет
Количество крупных кибератак неизменно возрастает
В прошедшем 2017 году масштабной кибератаке подвергались как частные пользователи, так и крупные корпорации, а также государственные учреждения.
Федеральная служба по техническому и экспортному контролю (ФСТЭК) России, проанализировав проникновение вирусов-шифровальщиков в системы российских организаций в 2017 году, пришла к выводу, что компьютерные системы пострадали из-за невыполнения элементарных требований информационной безопасности. Об этом на Инфофоруме-2018 заявил заместитель директора ФСТЭК России Виталий Лютиков.

Виталий Лютиков, ФСТЭК. Фото: Оргкомитет
Одним из показателей роста кибератак может служить Москва. Как сообщил заместитель руководителя Департамента информационных технологий Москвы Александр Горбатько, в минувшем году в столице было зафиксировано более шестидесяти крупных хакерских атак (для сравнения, в 2016-м – 44 крупные атаки).
По словам Горбатько, «география данных атак очень разнообразна, они исходят не только из России».
Наиболее резонансными в минувшем году стали масштабные вирусные атаки программ-вымогателей WannaCry, Petya и Bad Rabbit. 12 мая WannaCry заблокировал работу компьютеров в 150 странах, в числе пострадавших компаний и ведомств оказались Сбербанк, Мегафон и даже МВД. В июне была зафиксирована волна атак нового вируса Petya, который был назван разновидностью WannaCry. Среди жертв кибератаки оказались компьютерные сети даже таких крупных российских корпораций как Башнефть и Роснефть.
По данным Лаборатории Касперского, в 2018 году новыми целями хакеров могут стать технологические предприятия и разработчики легального программного обеспечения, под угрозой могут оказаться домашние роутеры и модемы, а также новые, подключенные к Интернету системы – автомобили или медицинские приборы.
Безопасность критической информационной инфраструктуры
1 января вступил в силу закон № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации». Закон определил права, обязанности и ответственность лиц, которые владеют объектами критической информационной инфраструктуры (КИИ), а так же операторов связи и информационных систем, обеспечивающих взаимодействие этих объектов. Владельцы объектов КИИ теперь обязаны предотвращать неправомерные попытки доступа к информации и информировать государство о компьютерных инцидентах в автоматическом режиме, установив специальное программное обеспечение. Нормативно-правовое регулирование и государственный контроль за выполнением нового закона возложены на Федеральную службу по техническому и экспортному контролю.
Виталий Лютиков, заместитель директора ФСТЭК России, пояснил: «Как минимум будет 18 подзаконных нормативных актов. По ним ведется активная работа. Наиболее важным из подзаконных нормативных актов является постановление правительства, утверждающее критерии значимости объектов критической информационной инфраструктуры». В настоящий момент проект находится на рассмотрении в аппарате правительства. После утверждения можно будет приступить к первому шагу – определению объектов, в отношении которых выдвигаются требования регулятора и осуществляется государственный контроль за обеспечением безопасности.
Документ оказался сложным для разработки. По словам представителя ФСТЭК, это «первый практический опыт выработки критериев ущерба для безопасности государства в различных сферах и отраслях деятельности».
Принятие закона поможет государству обязать бизнес выделять больше денег на обеспечение информационной безопасности для всей критической информационной инфраструктуры. Реализация нового закона позволит снизить киберугрозы для организаций-владельцев КИИ, что, в свою очередь, повысит эффективность обеспечения информационной безопасности в целом.
ФСТЭК уже разработала требования по безопасности значимых объектов КИИ и требования к системам обеспечения безопасности, которые должны создаваться субъектами. Некоторые системы имеют длительный жизненный цикл, процесс будет долгим и сложным, так что планировать работы по доработке систем нужно прямо сейчас, обратил внимание участников Инфофорума-2018 Виталий Лютиков.
Эксперты информационной безопасности отмечают важность и своевременность принятия закона в условиях роста киберугроз для критической информационной инфраструктуры страны. Одна из критически важных для функционирования экономики систем – финансовая. Банк России занялся вопросами обеспечения информационной безопасности отечественной банковской сферы еще 15 лет назад и добился значительных успехов. По словам выступившего на Инфофоруме-2018 замначальника главного управления безопасности и защиты информации ЦБ РФ Артема Сычева, финансовая сфера не пострадала от нашумевших в прошлом году атак вируса Petya и WannaCry. Само внедрение стандартов информационной безопасности в банках шло долго и нелегко, но сейчас это одна из наиболее защищенных от киберугроз отраслей нашей экономики.

Артем Сычев, ЦБ РФ. Фото: Оргкомитет
В свою очередь, ФСБ России планирует в течение ближайших 2 недель опубликовать для общественного обсуждения два проекта нормативно-правовых актов для реализации закона о критической информационной инфраструктуре. Один из документов определит порядок информирования ФСБ России о компьютерных инцидентах и реагировании на них, рассказал на Инфофоруме-2018 представитель ФСБ России Иван Минаев.

Иван Минаев, ФСБ России. Фото: Оргкомитет
«В настоящее время нами ведется активная работа по совершенствованию нормативно-правовой базы ГосСОПКА в связи с принятием 187-ФЗ. Нормативно-правовые акты, разрабатываемые нами в свете выхода закона, следующие: положение о национальном координационном центре по компьютерным инцидентам; перечень информации предоставляемой в ГосСОПКА и порядок ее предоставления; порядок обмена информацией о компьютерных инцидентах как между субъектами КИИ, так и между субъектами КИИ и зарубежными международными организациями; порядок информирования ФСБ о компьютерных инцидентах и реагировании на них; порядок технические условия эксплуатации ГосСОПКА», — рассказал Минаев. Он уточнил, что первые три из названных проектов нормативно-правовых актов уже опубликованы на портале regulation.gov.ru.
Информационная безопасность – неотъемлемая часть национальной безопасности
По словам Олега Масленникова, начальника Главного управления развития информационных и телекоммуникационных технологий Министерства обороны РФ, защитный потенциал современных систем информационной безопасности находится под угрозой в связи с развитием квантовых технологий. «Защитный потенциал большинства современных систем обеспечения безопасности информации находится под угрозой своего нивелирования в связи с возможным появлением в ближайшей перспективе квантовых компьютеров, чей вычислительный ресурс должен быть несравнимо выше, чем у классических. Известно, что озабоченность таким сценарием развития заставляет многие страны обратить внимание на разработку систем постквантовой криптографии, которая устойчива к атакам, в том числе с помощью квантовых компьютеров», — сказал О.Масленников на Инфофоруме-2018.
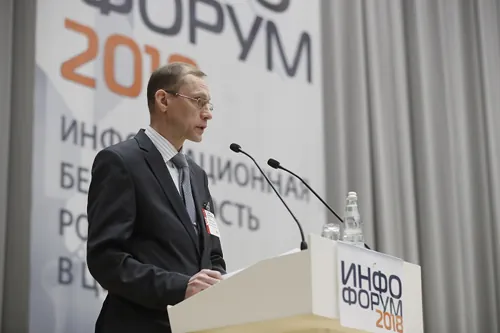
Олег Масленников, Минобороны РФ. Фото: Оргкомитет
В Министерстве обороны РФ рассматривают возможность использования квантовых технологий в военных целях. «Существуют весомые предпосылки решения нашей наукой и промышленностью задачи разработки и серийного производства отечественных квантовых криптографических систем. Это откроет возможности их применения, в том числе и информационных системах военного назначения. В квантовых технологиях информационной безопасности будут преодолены те недостатки, которые присущи классическим системам», - сообщил Масленников.
Обеспечение информационной безопасности в кредитно-финансовой сфере
В течение последних двух лет количество нецелевых атак на банковскую сферу достигло 407 инцидентов, рассказал на Инфофоруме-2018 советник начальника главного управления безопасности и защиты информации Банка России Дмитрий Фролов. «Специалисты прогнозируют, что основные киберугрозы 2017 года перейдут и в 2018 год. Это, прежде всего, шифровальщики, банковские троянцы, DDoS-атаки, фишинг и усиление атак на инфраструктуру», — добавил Фролов.
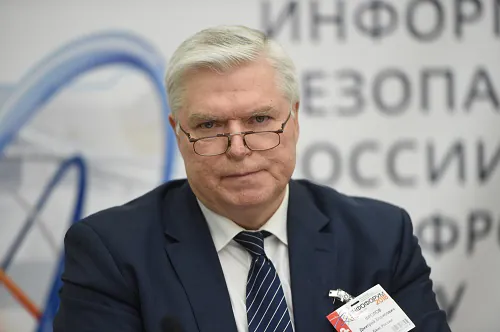
Дмитрий Фролов, ЦБ РФ. Фото: Оргкомитет
В целях повышения уровня обеспечения информационной безопасности кредитно-финансовые организации могут обязать проходить проверку на реальную защищенность своих систем не менее одного раза в год. Соответствующую норму Центробанк планирует утвердить в новой редакции Положения № 382-П «О требованиях к обеспечению защиты информации при осуществлении переводов денежных средств и о порядке осуществления Банком России контроля за соблюдением требований к обеспечению защиты информации при осуществлении переводов денежных средств», сказал на Инфофоруме-2018 заместитель начальника Главного управления безопасности и защиты информации Банка России Артем Сычев.
«В рамках нормативного регулирования, которое мы готовим ко вступлению в действие, мы определяем дополнительную задачу по контролю реальной защищенности, которую кредитно-финансовые организации должны будут проходить не реже 1 раза в год. Это та новелла, которая прекрасно живет на западе, но почему-то ей сопротивляются наши кредитные организации», — сказал Сычев.
По его словам, документ согласован с ФСТЭК России, одобрен Советом директоров Банка России и находится на согласовании в ФСБ России.
«Мы постепенно подводим организации под единый стандарт и формат обеспечения информационной безопасности, при этом оставляя вариативность для использования в каждой кредитной организации тех средств обеспечения безопасности, которые они считают правильным. Единственное, в чем мы будем солидарны с коллегами из других регулирующих организаций, – мы считаем превентивным использование отечественных средств обеспечения безопасности, включая криптографические средства, и очень важным считаем прохождение оценки соответствия (если речь идет о средствах безопасности – то это сертификация)», — подчеркнул Сычев.
Поставщики становятся стратегическими партнерами в решении проблем безопасности
Выступая на пленарном заседании Инфофорума-2018, директор по информационной безопасности «Техкомпания Хуавэй» Александр Зубарев отметил: «За последние годы Huawei стала не просто поставщиком современных ИКТ-решений, но и стратегическим партнером для заказчиков, вместе с которыми мы создаем инновационные, комплексные и безопасные решения. В этом году, в рамках тренда локализации, мы актуализировали вопросы продвижения продуктов безопасности Huawei нашим заказчикам и сертификации семейств продукции по новым требованиям ФСТЭК России. К таким продуктам относятся: МСЭ и СОВ нового поколения интегрированные с антивирусной защитой, анти-DDoS решения, шлюзы защищенного доступа, «песочницы», системы управления событиями информационной безопасности и другие. Преимуществом для производителя может стать внедрение ГОСТ-криптографии в отдельные продукты с подтверждением оценки их соответствия требованиям ФСБ России. Компания Huawei приступила к ее реализации».
В рамках форума эксперты компании Huawei приняли участие в ряде специальных сессий. В частности, они представили решения и реализованные проекты в области создания умных и безопасных городов, сделали доклады о передовых технологиях компании для транспортной отрасли, рассказали о своем видении модели «Безопасность как сервис», а также предложили новый подход к обеспечению информационной безопасности в условиях больших данных, облачных технологий и распределённых ЦОДов.
Зона позитивной безопасности на Инфофоруме-2018
В рамках Инфофорума-2018 специалисты компании Positive Technologies развернули специальную демонстрационную зону, в которой посетители форума смогли воочию увидеть самые актуальные векторы атак, изучить сценарии действий злоумышленника, их инструментарий и цели. Для демонстрации были выбраны самые актуальные направления — уязвимости элементов IoT, уязвимости сетей мобильной связи, а также комплексная атака на организацию, включающая в себя использование уязвимостей веб-ресурсов, социальной инженерии, заражение инфраструктуры вредоносным ПО и хищение денежных средств из банкоматов.
Сейчас на главной
 Объем арт-рынка. Можно ли его посчитать?
Согласно отчету Art Basel & UBS, мировой арт-рынок в 2025 году стоил 59,6 млрд долларов, при этом внутренний российский рынок искусства оценивается в 0,08–0,1% мирового. Расскажем, в чем заключается сложность подсчета абсолютных значений и какие способы сбора данных применяются
Надя Октябрь 30.10.2026
 Пять выставок московской осени
Знакомое имя в музейной афише еще не означает предсказуемой встречи. Этой осенью я открыла для себя Врубеля-керамиста и увидела, как Булгаков придает древним монетам особый смысл. В ЗИЛАРТе удивилась смелости коллекции, а в ГЭС-2 задумалась о том, сколько чужого труда стоит за нашими желаниями. Выставка о Плисецкой напомнила о том, что характер — это и есть судьба. Все пять выставок работают в течение ноября и продолжатся в 2027 году
Ирэн Шкаровская 30.10.2026
 ДельтаЛизинг: сила эмитента — в устойчивости бизнеса
Российский рынок лизинга за последние несколько лет заметно изменился. После рекордных темпов роста 2023 года, когда объем нового бизнеса достиг 3,59 трлн рублей, за несколько последующих лет отрасль перешла к более умеренной динамике. Как в этой сфере чувствует себя один из лидеров рынка?
Марина Астафурова 30.10.2026
ПЕРЕЙТИ НА ГЛАВНУЮ




