22.10.2026

Банковское обозрение (Б.О принт, BestPractice-онлайн (40 кейсов в год) + доступ к архиву FinLegal-онлайн)
FinLegal ( FinLegal (раз в полугодие) принт и онлайн (60 кейсов в год) + доступ к архиву (БанкНадзор)
Банковское обозрение

С начала года около 60% компаний финансового сектора сталкивались с атаками на цепочки поставок (supply chain attack), по данным ГК «Солар»
Средний ущерб от одного такого инцидента составил 3,6 млн рублей. Данная оценка включает прямые финансовые издержки и не учитывает потенциальные репутационные потери, а также штрафные санкции.
Отличительной особенностью атак на цепочку поставок программного обеспечения является получение доступа злоумышленником к целевой системе не напрямую, а через внедрение в продукт или компонент, который используется организацией. Поэтому проблемы безопасности в цепочке поставок могут возникать на любом этапе жизненного цикла программного обеспечения и вызываться различными причинами, начиная от злоумышленной вставки вредоносного кода сотрудником на этапе разработки, заканчивая компрометацией стороннего поставщика при использовании готовых решений или сервисов.
В большинстве случаев целью данной разновидности кибератак является получение доступа к конфиденциальной информации о клиентах, поэтому финансовый сектор представляет для злоумышленников наибольший интерес. После получения доступа к инфраструктуре банков кредитные и дебетовые карты клиентов становятся уязвимы для разных видов мошенничества с целью кражи денежных средств. Также атаки на цепочку поставок могут привести к нарушению производственного процесса и тем самым нанести ущерб репутации компании, поэтому часто затрагивают такие отрасли как нефтяная промышленность, крупный ритейл и сфера информационных технологий.
Примером наиболее «простой» атаки является намеренная опечатка. Злоумышленник создает репозиторий, повторяющий функционал оригинального, но содержащий включения уязвимого кода. Если разработчик совершит опечатку в названии библиотеки, например, jquery -> jquerry, то система сборки скачает уязвимый компонент.
Более сложным типом атаки является попытка подмены внутренней библиотеки через запутывание системы сборки. Если злоумышленник знает названия внутренних артефактов, то он может создать одноименный артефакт в публичном репозитории, добавив отметку, что это самая свежая версия. В этом случае система сборки может посчитать, что внешний артефакт более новый и использовать его при сборке.
Также стоит учесть возможные подмены артефактов через воровство «звездочек», отражающих репутацию и рейтинг проекта в сообществе разработчиков или полностью репозитория, а также создание дубликата удаленного репозитория, однако сейчас это уже менее актуально.
Источник: ГК «Солар»
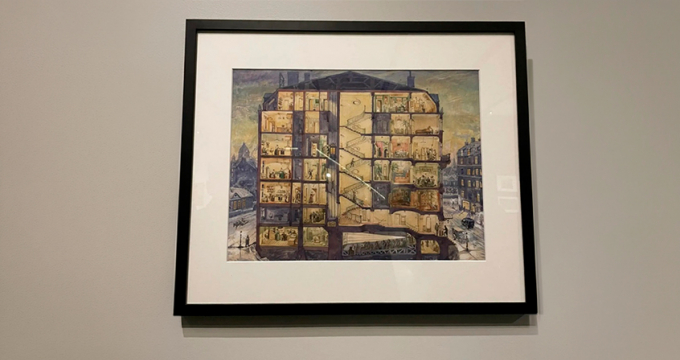 Память как долгосрочный актив
Вчера вечером в Музее русского импрессионизма прошел закрытый предпоказ выставки «Время музейных поэтов. Вадим Знаменов и его Петергоф» — совместного проекта с музеем-заповедником «Петергоф». ОТП Банк собрал на вечере своих друзей и партнеров, чтобы вместе вспомнить легендарного музейщика, полвека отдавшего восстановлению императорской резиденции
 Секьюритизация: потолок далеко
Объем рынка секьюритизации в России в 2025 году достиг исторического максимума — 1,1 трлн рублей, однако проникновение в ипотечный портфель составляет лишь около 8%. О том, что будет драйвером роста в ближайшие три года и какие неипотечные активы готов упаковывать ДОМ.РФ, шеф-редактору «Б.О» Павлу Самиеву рассказал Иван Ларионов, заместитель председателя правления ДОМ.РФ Банка
 Состоятельному клиенту нужен не продукт, а человек, решающий задачу
О том, как меняются запросы состоятельных инвесторов, почему персональный менеджер остается важной частью private-сервиса и какие инвестиционные подходы сегодня востребованы у клиентов, рассказал директор департамента по работе с ключевыми клиентами компании «Цифра брокер» Никита Гришунин